 Microsoft Teams
En ny regel kommer
Någon läser en lång PDF och hoppas att rätt policy blir uppdaterad.
Du vet direkt vad den betyder för er
Saga visar vad som påverkar just er, och ett färdigt förslag på ändring väntar på ditt godkännande.
Saga håller koll på reglerna som gäller er, hittar det som saknas och föreslår vad som ska göras. Du godkänner, och har alltid bevis när revisorn, styrelsen eller myndigheten frågar.
Nya krav, mejl, ärenden och filer i olika verktyg. Ingen ser helheten, och mycket hänger på att rätt person minns rätt sak.
Varje krav, händelse och fil hämtas in och kopplas till er verksamhet, oavsett vilket verktyg den kom ifrån.
Varje krav, åtgärd och underlag hamnar på sin plats, och varje åtgärd får en ansvarig och en status.
Från kravet, via åtgärden, till underlaget som visar att det är gjort.
De flesta bolag sköter regelefterlevnaden i pärmar, mappar och Excel. Det fungerar, tills något händer.
 Informationssäkerhetspolicy_FINAL_v3.docx
Ingen vet säkert vilken version som gäller.
 Leverantörer_2023.xlsx
Bara en person förstår den, och den personen har semester.
Ingen vet riktigt vad den betyder för just er.
Någon letar i mejl och mappar i en vecka.
Saga samlar allt det här på ett ställe, och håller det levande.
En person registrerar en regeländring med källa och fördelar eventuellt uppföljningsarbete.
En aktuell version, med ändringar, granskning och godkännande på samma ställe.
Krav, brister, ansvariga och datum hänger ihop.
Genomförd utbildning och bevis kopplas till kravet de uppfyller.
Saga håller kretsloppet igång. När något förändras vet du vad det betyder för er, och vad som ska göras. Känner du igen tänket från ISO? Det är samma förbättringscykel, fast den pågår varje dag.
Saga utgår från vad ni gör, var ni verkar och vilka leverantörer ni har, och räknar ut vilka regler som gäller er och varför. Allt samlas under Företag och omfattning och Leverantörer och data.
Företag och omfattningReglerna blir era policyer. De skrivs, kopplas till kraven de uppfyller och hålls aktuella, och när en person registrerar en regeländring kan berörda policyer granskas och eventuella uppdateringar godkännas under Policyer.
Företag och omfattningArbetet förs ut i organisationen. Rätt personer får rätt utbildning, checklistor och deadlines, och i efterlevnadskalendern ser du vem som har gjort vad.
EfterlevnadsarbeteGapanalysen visar om det fungerar i verkligheten genom att jämföra hur ni faktiskt arbetar med vad kraven säger. Det som saknas blir en brist med en ansvarig, och händer något öppnas en incident direkt.
EfterlevnadsarbeteBevis samlas där arbetet görs och varje beslut godkänns av en människa. Rapporter till styrelse, revisor och myndighet, och underlaget inför certifiering, tas fram direkt ur Saga.
Granskning och bevisSaga granskar arbetet på nytt när verksamhetens fakta, underlag eller datum ändras. En person registrerar regeländringar och granskar hur de påverkar arbetet.
Se produktenNågon läser en lång PDF och hoppas att rätt policy blir uppdaterad.
Saga visar vad som påverkar just er, och ett färdigt förslag på ändring väntar på ditt godkännande.
Veckor av letande efter underlag i mappar, mejl och pärmar.
Bevisen har samlats löpande och är kopplade till varje krav. Du vet vad som saknas långt innan revisorn kommer.
Ingen vet vem som ska göra vad, eller hur lång tid ni har på er att rapportera.
Saga öppnar ärendet, visar tidsfristen och vem som ansvarar, och sparar en tidsstämplad historik.
Någon bygger en presentation på känn, och ingen kan svara på följdfrågorna.
Du tar fram en rapport där varje siffra går att följa tillbaka till underlaget.
Varje kontroll, policy och bevis kopplas till alla krav den uppfyller. Ni gör jobbet en gång, och det räknas överallt där det behövs.
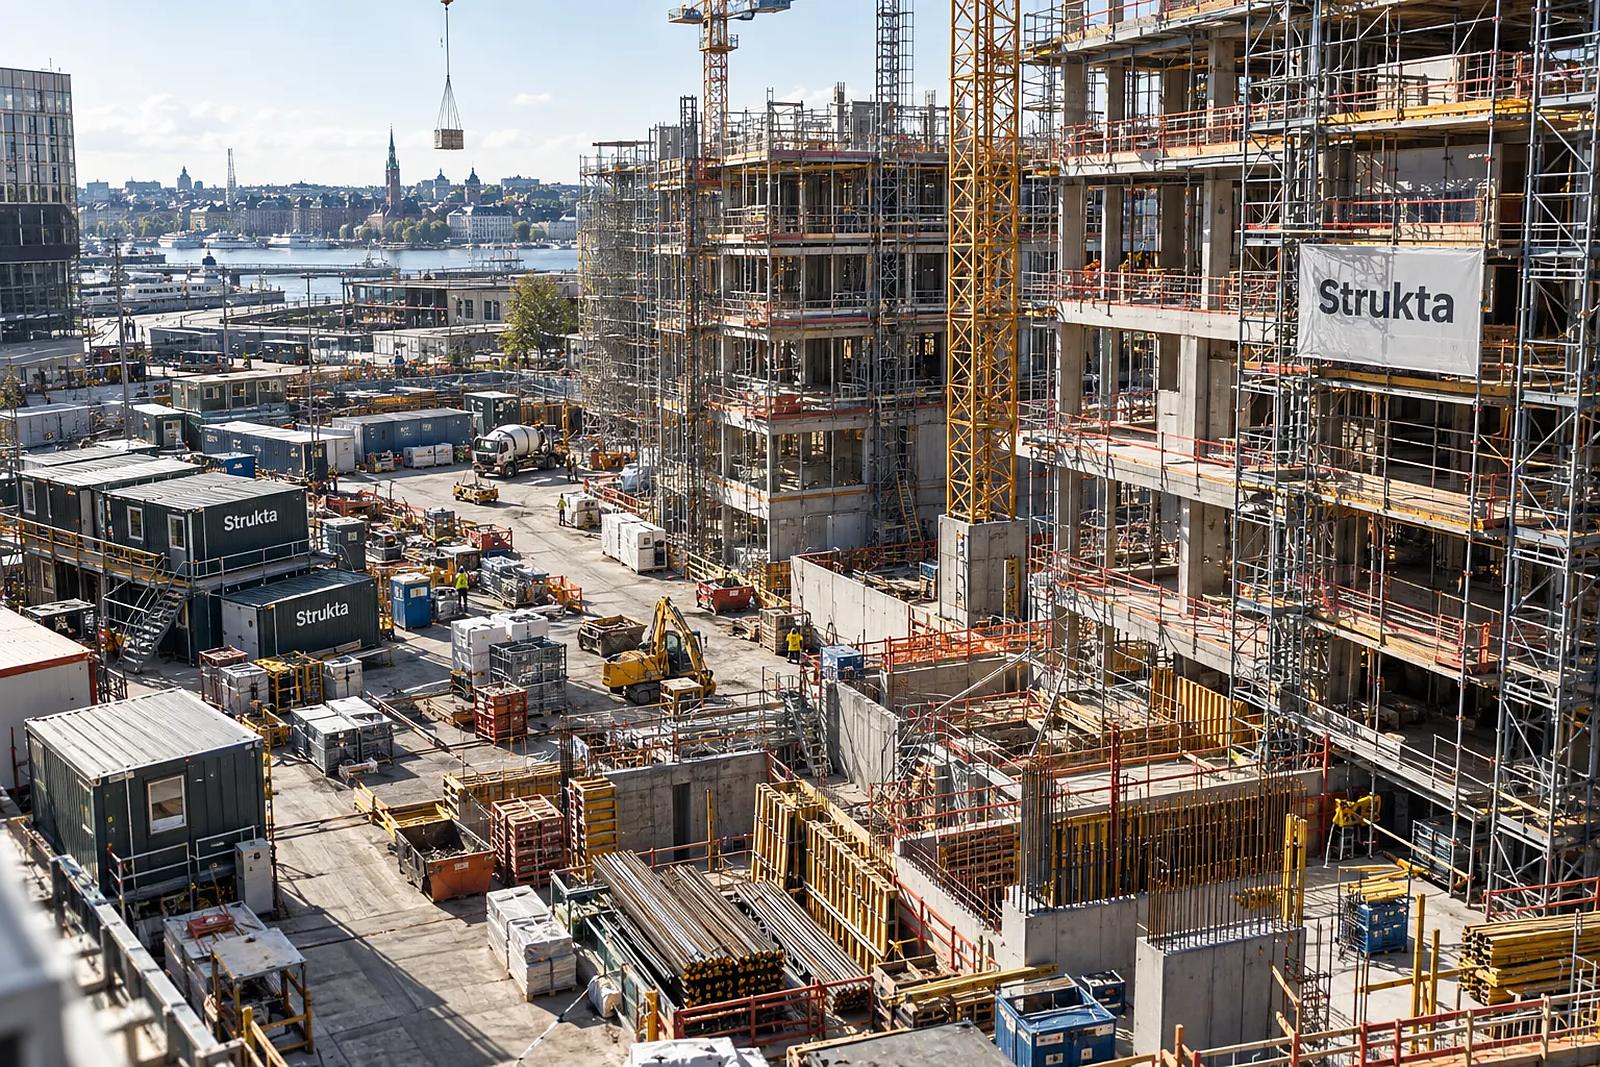
För byggföretag kräver AFS 2023:1 och 2023:3 riskbedömningar, arbetsmiljöplan och BAS-P och BAS-U i varje projekt, också när underentreprenörerna är på plats. I Saga får varje projekt sin checklista, sina ansvariga och sina bevis.
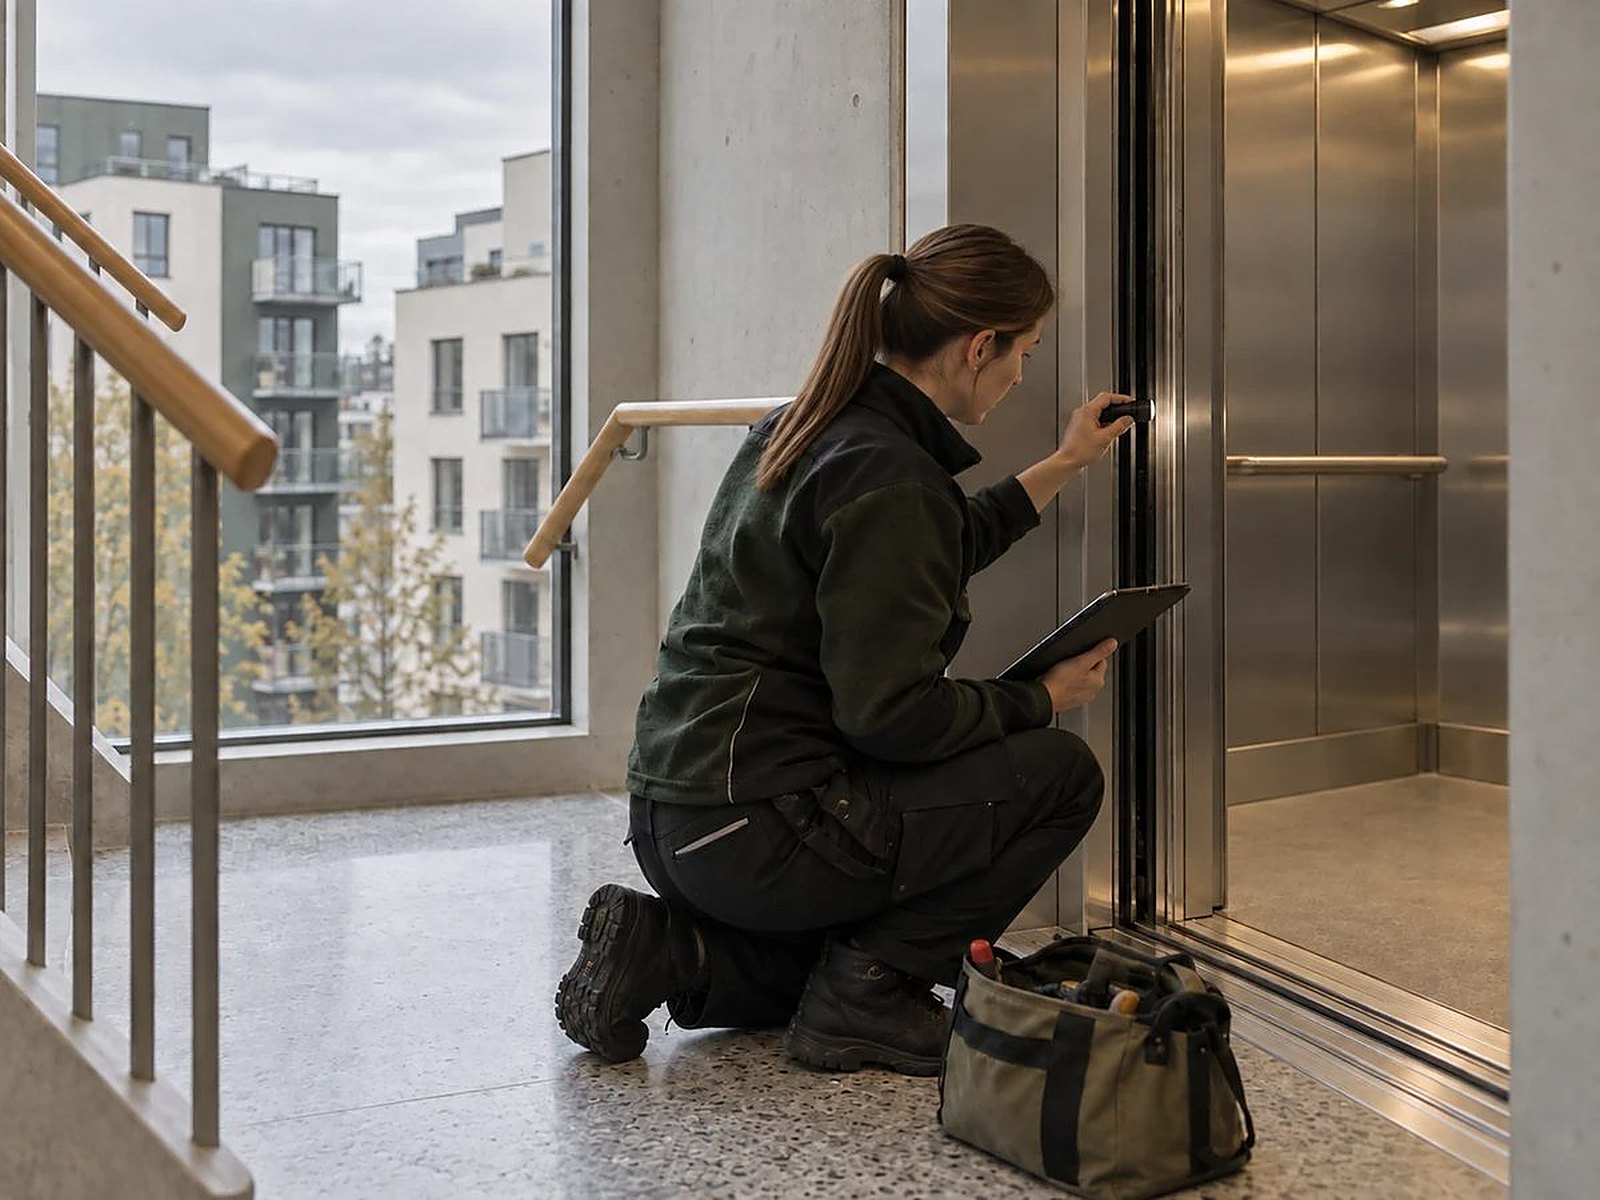
Fastighetsägare ska låta besikta hissar och ventilation (OVK) med jämna mellanrum och hålla brandskyddet i ordning. Missas en hissbesiktning får hissen inte användas. I Saga får varje besiktning en tidsfrist, en ansvarig och ett sparat protokoll.
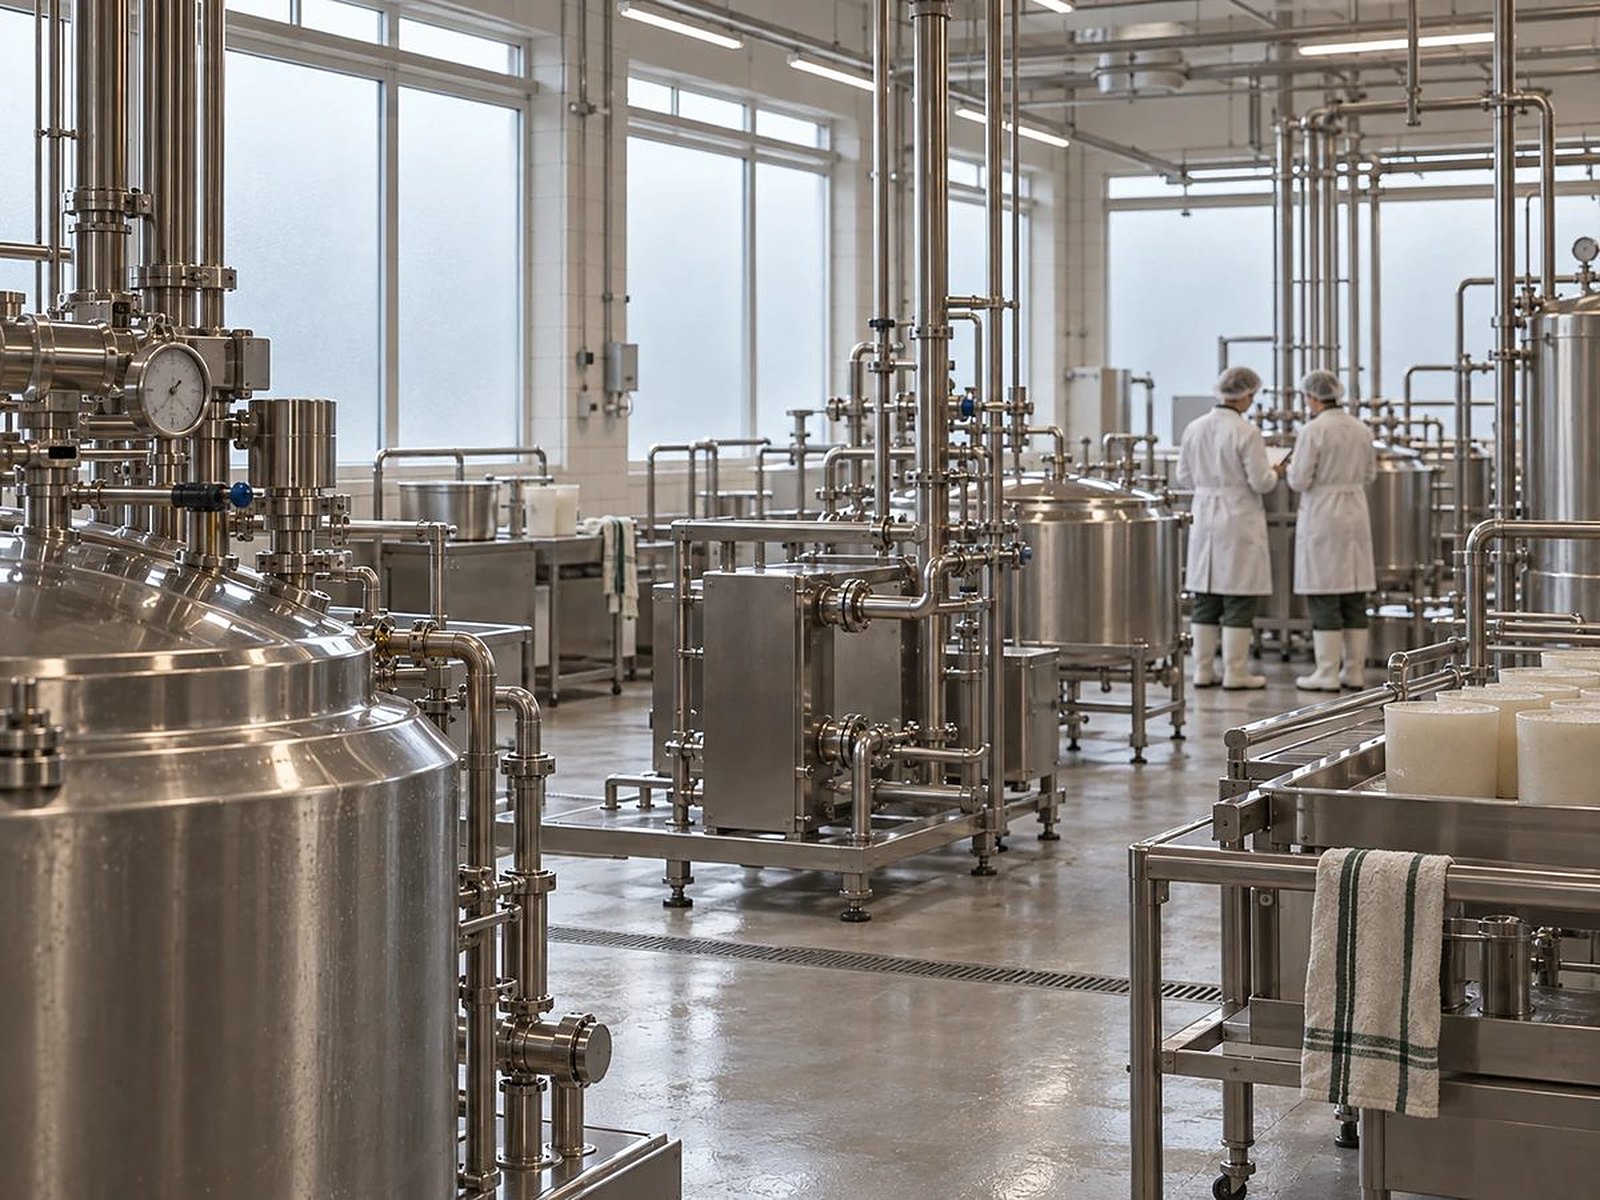
Livsmedelsproducenter ska arbeta efter HACCP och kunna visa kontrollpunkter, avvikelser och spårbarhet för livsmedelskontrollen och vid revisioner enligt BRCGS eller IFS. I Saga ligger egenkontrollprogrammet, avvikelserna och underlaget inför revisionen på samma ställe.
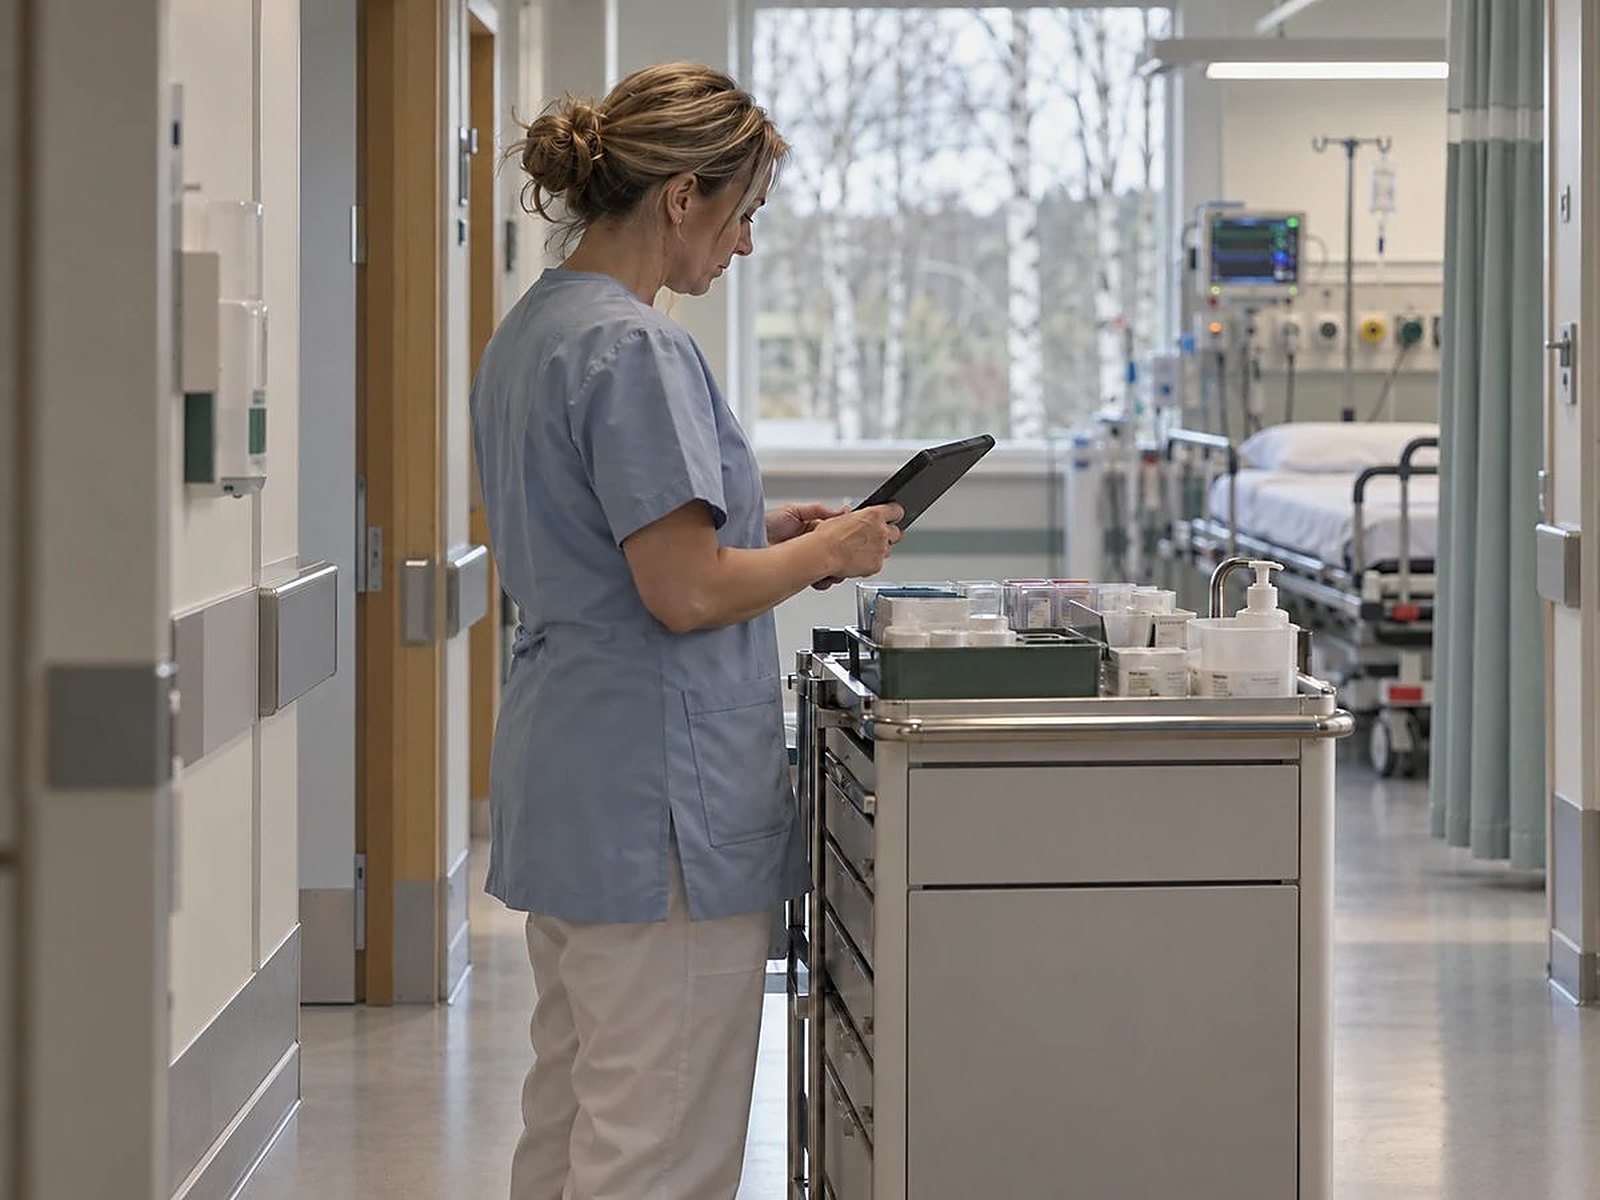
Vård och omsorg ska enligt SOSFS 2011:9 ha ett ledningssystem för systematiskt kvalitetsarbete, och allvarliga händelser ska anmälas till IVO enligt lex Maria och lex Sarah. I Saga följs avvikelser, riskanalyser och egenkontroller upp med ansvariga och datum.
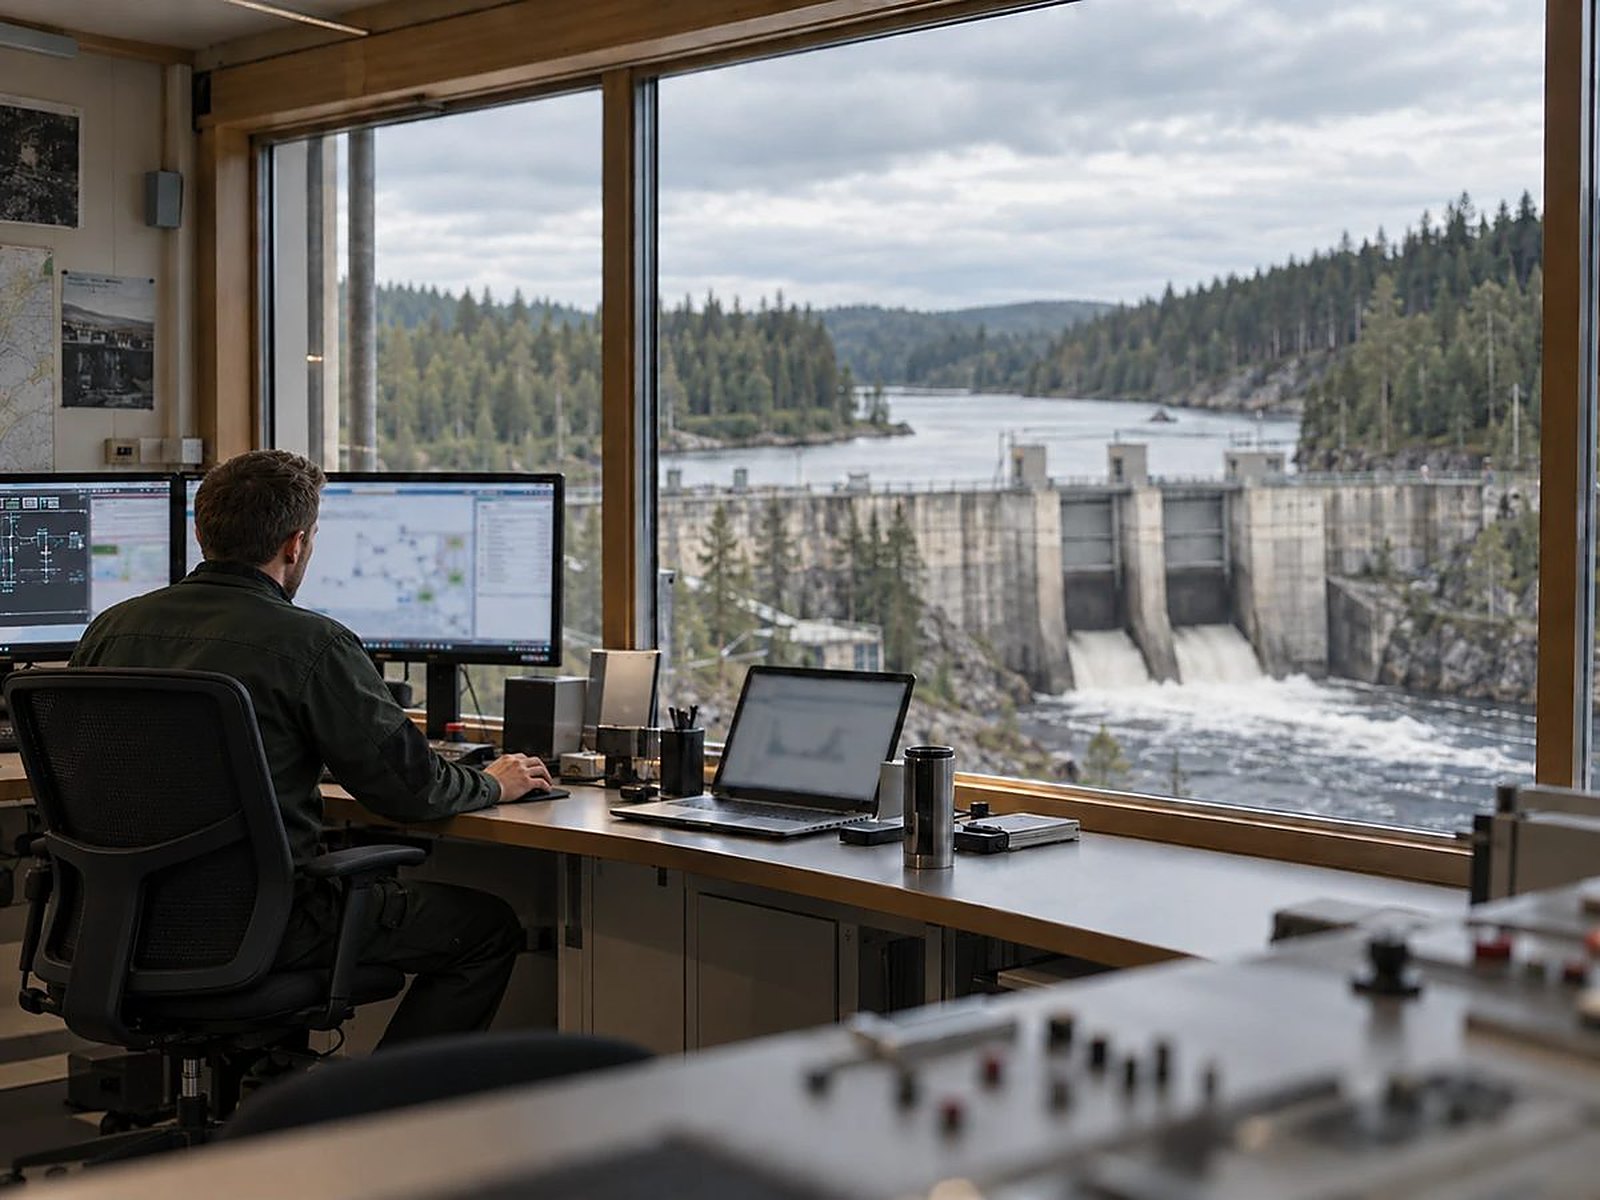
Sedan januari 2026 ska energibolag som omfattas av cybersäkerhetslagen (NIS2) registrera sig hos MCF, vidta säkerhetsåtgärder, utbilda ledningen och rapportera allvarliga incidenter. I Saga kopplas åtgärderna, incidenterna och ledningens beslut till lagens krav.
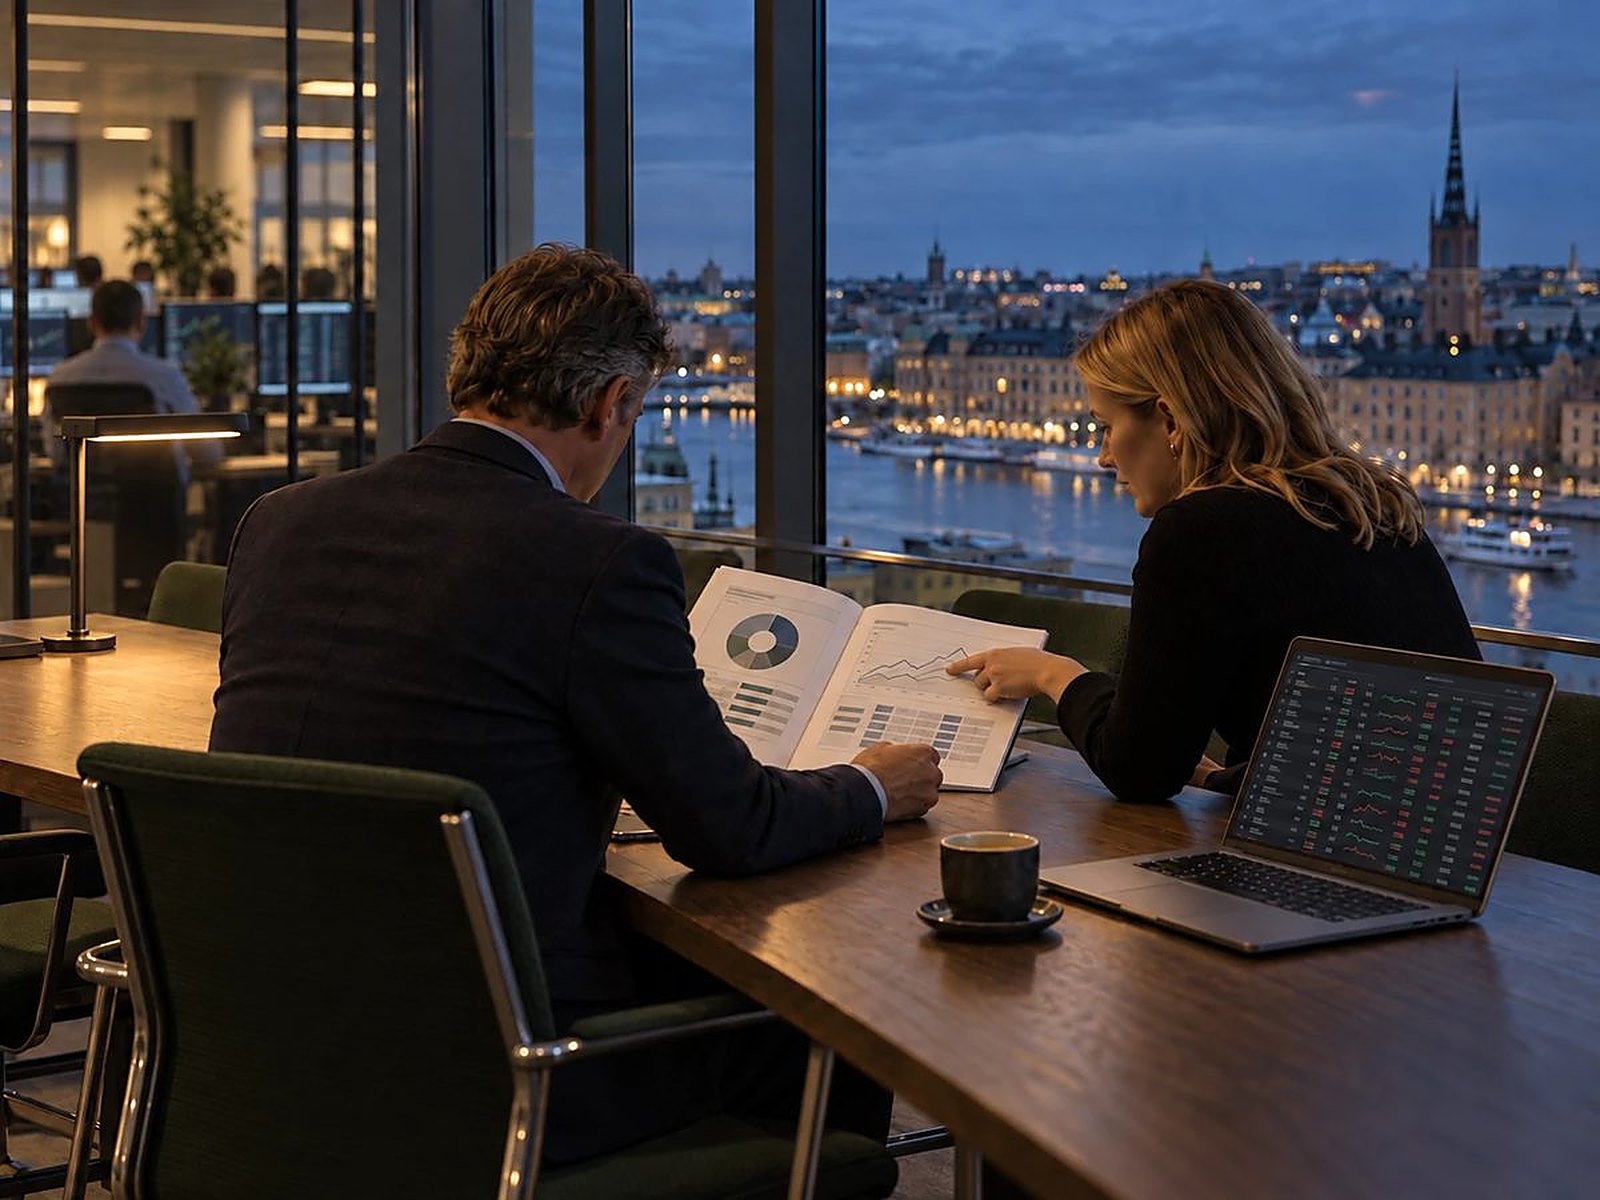
Sedan januari 2025 ska finansiella företag enligt DORA kunna visa hur de hanterar IT-risker, incidenter och IT-leverantörer. I Saga kopplas leverantörsregistret, incidenterna och övningarna till kraven de uppfyller.
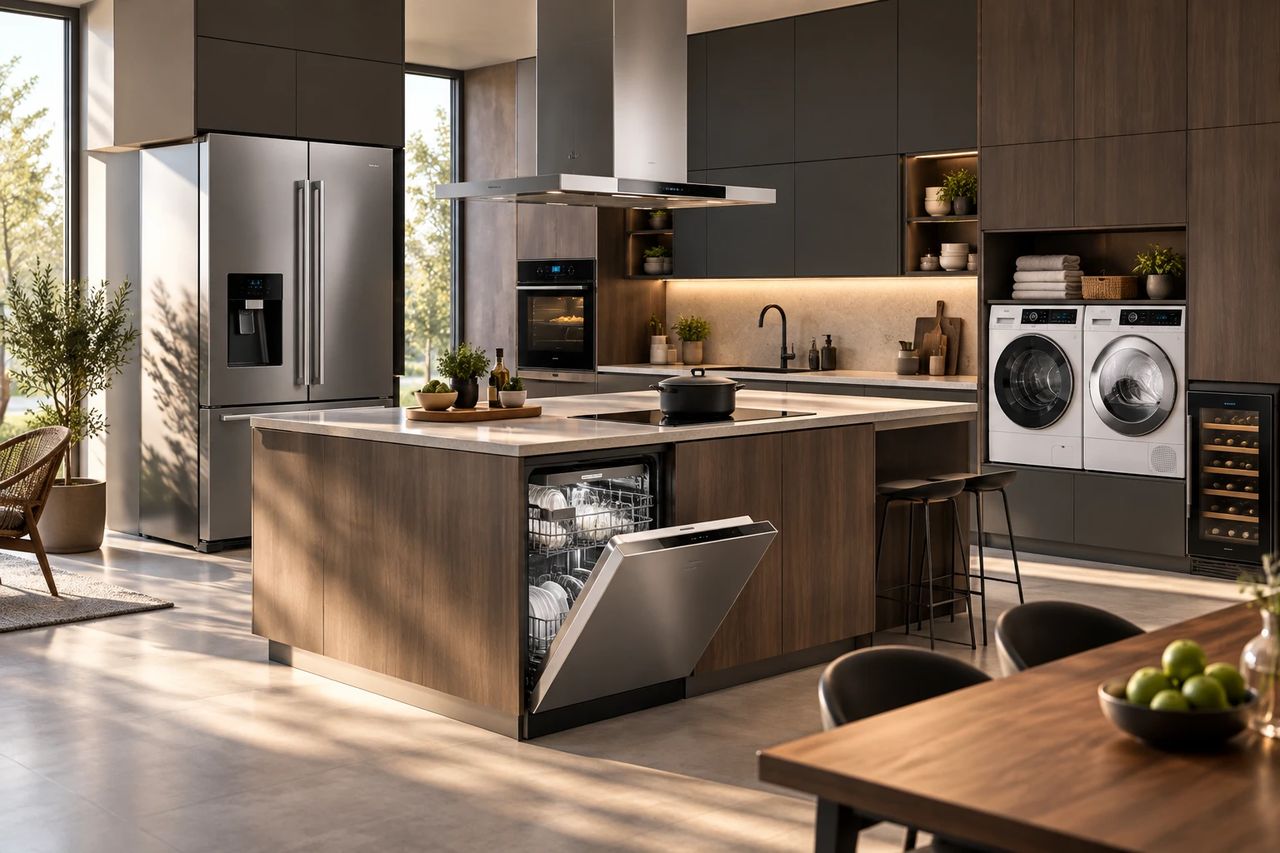
Tillverkare av vitvaror ska kunna visa att varje produkt är säker och CE-märkt och uppfyller kraven på energimärkning och ekodesign. Uppkopplade produkter får dessutom nya krav på cybersäkerhet. I Saga hålls den tekniska dokumentationen och försäkran om överensstämmelse ihop för varje produkt.
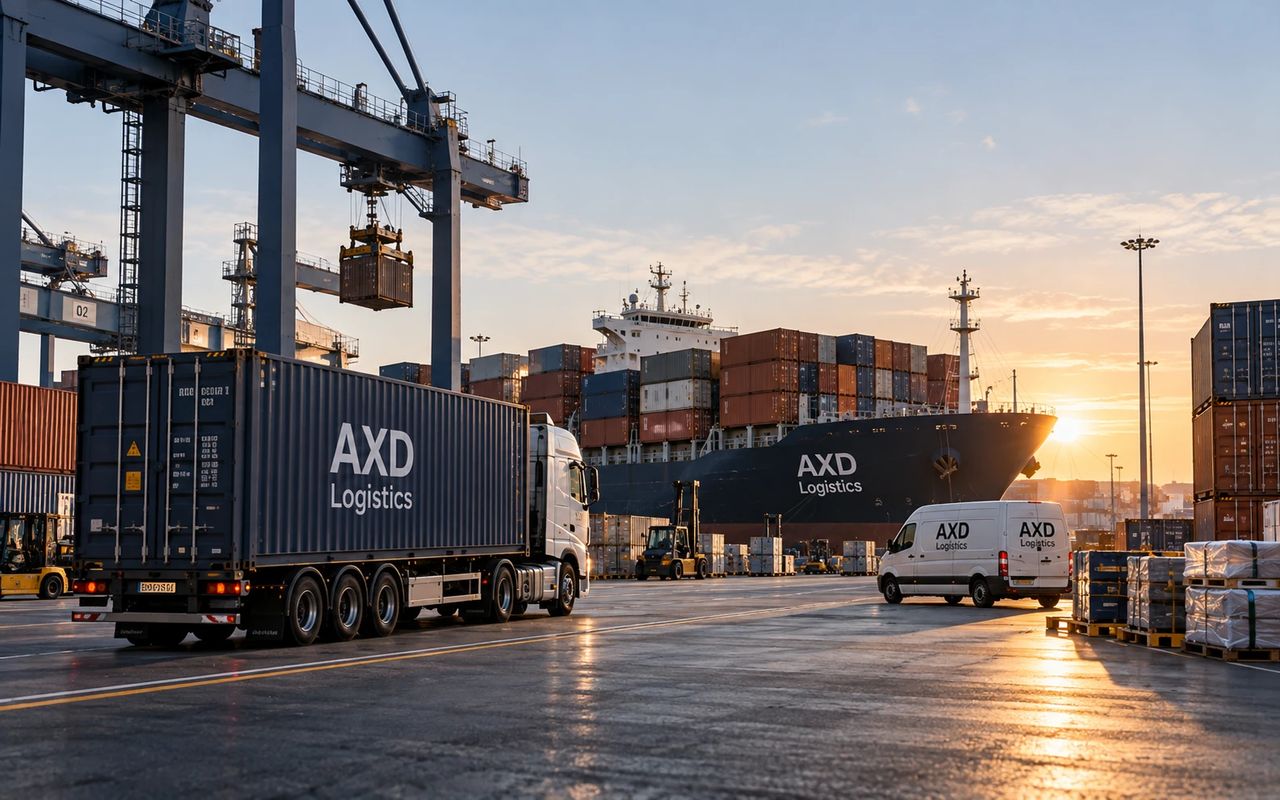
Åkerier ska följa reglerna för kör- och vilotider, och den som kör farligt gods behöver ett giltigt ADR-intyg och en säkerhetsrådgivare i bolaget. I Saga har varje förare och fordon sina intyg och kontroller, och det som snart går ut syns i god tid.
Saga fungerar för alla branscher med krav att följa. Se fler exempel och hur Saga ser ut för just er.
Alla branscherAll regelefterlevnad i webbläsaren, med Saga som gör grovjobbet i bakgrunden.
Fortsätt där du slutade, i telefonen eller surfplattan.
Saga hämtar underlag där arbetet redan görs.
 SharePoint
 Google Drive
 Slack
 Claude
 ChatGPT
Illustrativ produktvy med exempeldata.
Frågorna vi får på nästan varje möte, med raka svar.
Mer om säkerhet och AI →Nej, färre. Saga ersätter pärmar, mappar och Excel-listor med ett ställe där allt hänger ihop.
Mindre. Saga hjälper till att granska arbetet på nytt när fakta, underlag eller datum ändras och föreslår nästa steg. Du lägger tiden på besluten.
Saga använder AI som körs helt inom EU. Er data lämnar aldrig EU, används aldrig för att träna modeller, och inget beslut tas utan att en människa godkänner.
Det beror på vad ni behöver. Vi går igenom det på ett kort samtal, utan förpliktelser.
Börja med ett område, en plats eller ett projekt. Vi utgår från era regler och er vardag, och kan kartlägga kraven och läsa in era policyer tillsammans med er.
Saga är uppbyggt efter hur arbetet med regelefterlevnad faktiskt går till. Här är vad du hittar i varje del av arbetsytan.
Din utgångspunkt varje morgon, med det som är viktigt nu och det som har ändrats. Saga rangordnar det som behöver uppmärksamhet: nya krav som gäller er, öppna brister, godkännanden som väntar på dig och nästa deadline, utan en dashboard du måste konfigurera.
11 av 12 återkommande granskningar inom intervallet
1 hög och 2 medelhöga brister är öppna
Godkända bevis täcker 42 av 50 kontroller
Ny vägledning under DORA art. 28 ändrar vad er leverantörspolicy behöver täcka. Saga har skrivit tre ändringar i säkerhetspolicyn för leverantörer och kopplat varje ändring till sin källa.
Det som följer efter dagens rekommenderade åtgärd
Den väsentliga exponering som Saga följer just nu
Deadlines och granskningar som snart behöver uppmärksamhet
Beslut, bevis och väsentliga uppdateringar
Utred, besluta, skriv eller ta nästa steg med bolagets egna sammanhang.
Vilka leverantörer saknar biträdesavtal?
Två: Arkivbolaget och Payfront. Jag har förberett datainsamlingar till båda. De skickas när du godkänner.
Illustrativ produktvy med exempeldata.
Först vad som gäller för er, sedan arbetet, sedan beviset och sist det ni visar för andra. Samma fyra delar som i Saga, och Start samlar det viktigaste från dem varje morgon.
Fakta om bolaget, vilka regler som gäller och varför, era policyer och leverantörer.
Prioriteringar, deadlines, brister och uppföljning i en ordnad vy.
Bevis, beslut och godkännanden, där omdömet förblir mänskligt.
Rapporter till styrelse, revisor och myndighet, med underlaget bakom.
Saga svarar utifrån era egna uppgifter och visar alltid källan. Inget ändras utan ditt uttryckliga godkännande.
Vi går igenom Saga med era regelverk, era policyer och era frågor.
Grunden för varje svar Saga ger: fakta om bolaget, vilka regler som gäller och varför, era policyer, leverantörer och ansvariga. Alltid aktuellt och spårbart.
DORAFinansiellt företag under FI:s tillsynGällerGDPRBehandlar personuppgifter inom EUGällerPenningtvättslagenOmfattas genom tillståndspliktig verksamhetGällerISO 27001Frivilligt, valt av erValtNIS2Fråga från Maya Lind · i dagDORA har företräde · NIS2 art. 4Att bedömaGäller inteGäller NIS2 för oss?
Läser er företagsprofil och NIS2 artikel 2–4.
Nästa steg: jämför med DORA:s tillämpningsområde.Nej, inte för IKT-risk och incidentrapportering. Som finansiellt företag följer ni DORA, som har företräde framför NIS2.
KällaNIS2 art. 4Spara bedömningen i Företag och omfattning?
✓ Godkänt av Maya Lind · sparat
Illustrativ produktvy med exempeldata.
Policyer, avtal och certifikat ligger ofta utspridda i mappar, mejl och kopior med namn som v7_SLUTGILTIG. Saga sorterar in dem där de hör hemma: policyerna under Policyer, avtal och certifikat som bevis under Granskning och bevis. Dubbletter blir en gällande version, och allt får en ansvarig, kopplingen till kraven och ett datum för översyn eller förnyelse.
Syftet med policyn är att skydda bolagets information och informationssystem mot obehörig åtkomst, förändring och förlust. Policyn gäller alla medarbetare, konsulter och leverantörer som hanterar information för bolagets räkning.
2. OmfattningInformationssäkerhetsarbetet bedrivs i ett ledningssystem enligt ISO/IEC 27001. Ansvaret för att policyn efterlevs ligger hos respektive chef, och säkerhetsansvarig följer upp arbetet minst en gång per år.
Personuppgiftsbiträdet får endast behandla personuppgifter enligt dokumenterade instruktioner från den personuppgiftsansvarige och ska vidta lämpliga tekniska och organisatoriska åtgärder enligt artikel 32.
2. BehandlingUnderbiträden får endast anlitas efter skriftligt förhandsgodkännande. Biträdet ska utan onödigt dröjsmål underrätta den personuppgiftsansvarige om en personuppgiftsincident.
Bolaget ska identifiera, värdera och hantera risker som kan påverka verksamheten. Riskaptiten fastställs av styrelsen och riskerna rapporteras kvartalsvis till ledningsgruppen.
2. OmfattningInformationssäkerhetsarbetet bedrivs i ett ledningssystem enligt ISO/IEC 27001. Ansvaret för att policyn efterlevs ligger hos respektive chef, och säkerhetsansvarig följer upp arbetet minst en gång per år.
Hej Maya, här kommer det påskrivna biträdesavtalet från Payfront. De har även bifogat sitt ISO-certifikat, men det går ut i oktober. Kan du lägga in det? Mvh Jonas
Vi har granskat beskrivningen av CloudBase AB:s system och utformningen och effektiviteten hos de kontroller som avser säkerhet och tillgänglighet under perioden.
Vi har granskat beskrivningen av CloudBase AB:s system och utformningen och effektiviteten hos de kontroller som avser säkerhet och tillgänglighet under perioden.
Bolaget ska motverka att verksamheten utnyttjas för penningtvätt eller finansiering av terrorism. Kundkännedom ska inhämtas innan en affärsförbindelse etableras och följas upp löpande.
2. OmfattningInformationssäkerhetsarbetet bedrivs i ett ledningssystem enligt ISO/IEC 27001. Ansvaret för att policyn efterlevs ligger hos respektive chef, och säkerhetsansvarig följer upp arbetet minst en gång per år.
Leverantören ska tillhandahålla tjänsten i enlighet med bilaga 1 och de servicenivåer som anges i bilaga 2. Avtalet gäller i 36 månader från tecknandet.
2. BehandlingUnderbiträden får endast anlitas efter skriftligt förhandsgodkännande. Biträdet ska utan onödigt dröjsmål underrätta den personuppgiftsansvarige om en personuppgiftsincident.
Bolaget ska identifiera, värdera och hantera risker som kan påverka verksamheten. Riskaptiten fastställs av styrelsen och riskerna rapporteras kvartalsvis till ledningsgruppen.
2. OmfattningInformationssäkerhetsarbetet bedrivs i ett ledningssystem enligt ISO/IEC 27001. Ansvaret för att policyn efterlevs ligger hos respektive chef, och säkerhetsansvarig följer upp arbetet minst en gång per år.
Testet omfattade externa tjänster och webbportalen. Två brister med medelhög risk identifierades och har åtgärdats.
Leverantören ska tillhandahålla tjänsten i enlighet med bilaga 1 och de servicenivåer som anges i bilaga 2. Avtalet gäller i 36 månader från tecknandet.
Syftet med policyn är att skydda bolagets information och informationssystem mot obehörig åtkomst, förändring och förlust. Policyn gäller alla medarbetare, konsulter och leverantörer som hanterar information för bolagets räkning.
2. OmfattningInformationssäkerhetsarbetet bedrivs i ett ledningssystem enligt ISO/IEC 27001. Ansvaret för att policyn efterlevs ligger hos respektive chef, och säkerhetsansvarig följer upp arbetet minst en gång per år.
DORA · ISO 27001 · AML Act 1 dubblett sammanslagen
GDPR art. 28 · DORA art. 30 3 signerade
ISO 27001 · SOC 2Saga vet vilka leverantörer som hanterar era uppgifter och vilka dokument policyn kräver av dem. Begäran går ut via Datainsamlingar, svaren hamnar på rätt ställe och du ser direkt vad som saknas eller snart går ut.
Samla in dokument från leverantörer och håll koll på vilka bolaget är beroende av, vilka uppgifter de delar, vilket biträdesavtal som visar det och när avtalen förnyas.
Tredje parter, delade uppgifter, status för biträdesavtal, förnyelser och leverantörsrisk.
Illustrativ produktvy med exempeldata.
Det som beskriver bolaget och vad som gäller för er, samlat på ett ställe.
Saga svarar utifrån era egna uppgifter och visar alltid källan. Inget ändras utan ditt uttryckliga godkännande.
Vi går igenom Saga med era regelverk, era policyer och era frågor.
Varje prioritering, fråga och deadline i en ordnad vy, utan att du behöver ställa in maskineriet bakom. Saga hittar bristerna, föreslår åtgärden och håller ihop bevisen tills det är klart.
Gör en gapanalys mot DORA art. 28
Jämför era leverantörsavtal och rutiner med DORA artikel 28 och 30.
Nästa steg: läser 4 avtal och leverantörspolicyn.Två brister. Avtalet med CloudBase saknar exitklausul, och det finns ingen dokumenterad exitplan för kritiska IKT-leverantörer.
KällaDORA art. 28.8 · art. 30Skapa två åtgärder med förslag på ansvariga?
✓ Godkänt av Maya Lind · 2 åtgärder skapade
Illustrativ produktvy med exempeldata.
Kalendern samlar allt som har ett datum: återkommande granskningar, utbildningar, avtal och certifikat som löper ut och åtgärder som ska vara klara. Saga påminner den ansvariga i god tid, och du ser direkt vad som riskerar att bli försenat.
En daterad vy över regeländringar, utbildningar, incidenter, inlämningar, certifiering, policyer, bekräftelser, deadlines och återkommande granskningar.
Illustrativ produktvy med exempeldata.
Varje brist får en ansvarig, en deadline och ett förslag på åtgärd. Varje steg sparas i en händelsehistorik som bara kan byggas på, och när bristen är löst kopplas beviset till kravet. Du kan visa att det är gjort, inte bara säga det.
Ärenden som behöver ett registrerat utfall i det valda bolaget.
Illustrativ produktvy med exempeldata.
Det löpande arbetet, samlat på ett ställe.
Saga svarar utifrån era egna uppgifter och visar alltid källan. Inget ändras utan ditt uttryckliga godkännande.
Vi går igenom Saga med era regelverk, era policyer och era frågor.
Här förblir omdömet mänskligt. Granska källorna, pröva bevisen och fatta besluten som spelar roll, med motivering och ansvarig sparade för varje beslut.
Vilka bevis kan jag godkänna i dag?
Kontrollerar kedjan krav → kontroll → bevis för 3 poster som väntar på granskning.
Nästa steg: jämför filernas kontrollsummor.Två är kompletta. Återläsningstestet och Nordlys-avtalet har hela kedjan och oförändrade filer. Behörighetsgranskningen saknar koppling till en kontroll och räknas bara som delvis styrkt.
KällaISO 27001 A.8.13 · DORA art. 30Godkänn de två kompletta posterna?
✓ Godkänt av Maya Lind · 2 poster
Illustrativ produktvy med exempeldata.
Saga visar vad som har ändrats sedan förra versionen, varför och vilket krav varje ändring svarar mot. Du godkänner den exakta versionen, och godkännandet sparas med namn, tid och ett fingeravtryck av dokumentet.
SHA-256 7f3a 91c2 e04b 5d18✓ Godkänd av Maya Lind · 1 okt. 2026 16:30Bedömningar som spelar roll sparas i beslutsloggen: vad som beslutades, varför, på vilket underlag och av vem. När revisorn frågar varför NIS2 inte gäller finns svaret där, med källorna.
Den utförliga motiveringen bakom viktiga val i policyer, brister, förbehåll och rapporter: vad som beslutades, varför och när det ska ses över.
Northstar är ett finansiellt företag under DORA, som har företräde framför NIS2 för IKT-risk och incidentrapportering.
Det gamla arkivsystemet används tills flytten är klar. Åtkomsten är begränsad till två namngivna personer och loggas.
Illustrativ produktvy med exempeldata.
Det som visar att arbetet är gjort, samlat på ett ställe.
Saga svarar utifrån era egna uppgifter och visar alltid källan. Inget ändras utan ditt uttryckliga godkännande.
Vi går igenom Saga med era regelverk, era policyer och era frågor.
Gör godkända bevis till tydliga rapporter för styrelse, revisor och myndighet. Allt pekar tillbaka på underlaget bakom.
Illustrativ produktvy med exempeldata.
Saga sätter ihop ett versionerat, godkänt paket för revisorn i ett eget rum: kraven, de godkända bevisen och besluten bakom. Du ser exakt vad som ingår innan du publicerar, och interna luckor hamnar aldrig där av misstag.
Förbered ett versionerat, godkänt paket för revisor, kund eller myndighet. Varje rum har sitt eget ämne, omfattning, period och mottagare.
Standardvalet. Du väljer och förhandsgranskar exakt godkänt material innan du utfärdar en låst publicering.
En separat, medvetet godkänd arbetssession. Interna luckor läggs aldrig automatiskt till i ett externt rum.
Nordic Assurance · certifieringsorgan
50 krav · okt. 2025 – sep. 2026
Internt · Maya Lind och Sara Ek
ISO 27001 · 3 öppna luckor
Finansinspektionen
DORA art. 28 · 4 leverantörer
Nordbank · leverantörskontroll
ISO 27001 · DORA art. 30
Illustrativ produktvy med exempeldata.
Saga gör om arbetet till en sammanfattning som går att läsa på fem minuter: läget, riskerna och de beslut styrelsen behöver ta. Varje siffra går att följa ner till sitt underlag, om någon frågar.
Läget är stabilt. En avvikelse i ISO 27001 åtgärdas före revisionen i november.
Godkänn riskacceptansen för arkivsystemet till Q1 2027.
Föredragande: Maya LindDet som ska vidare till revisorer, styrelse och myndigheter, samlat på ett ställe.
Saga svarar utifrån era egna uppgifter och visar alltid källan. Inget ändras utan ditt uttryckliga godkännande.
Vi går igenom Saga med era regelverk, era policyer och era frågor.
Hitta rätt ingång utifrån er bransch, reglerna ni måste följa, er roll eller situationen ni är i.
Börja där det ligger närmast er. Allt leder till samma ställe, med era regler och ert underlag.
Antingen sköter ni regelefterlevnaden i ert eget bolag, eller så äger ni flera bolag och vill veta att alla gör det. Saga fungerar för båda.
Ni vet vad som gäller, gör jobbet och kan visa det, med ansvariga, tidsfrister och bevis på ett ställe.
Så fungerar det för bolaget9 av 10 återkommande granskningar i tid
1 hög och 1 medelhög brist är öppna
Godkända bevis täcker 34 av 42 kontroller
Introduktionen för underentreprenören Nordfasad AB i Kv. Tärnan skulle ha gjorts 30 september. Saga har förberett checklistan och en påminnelse till Anna Lund.
Ni äger flera bolag, i en portfölj eller en koncern, och ser på en gång hur alla ligger till, utan att deras underlag blandas ihop.
Så fungerar det för ägarenÖppna ett bolag för att se dess läge och det arbete som återstår. Uppdatera läser in de senaste uppgifterna.
Du behöver inte börja från ett tomt papper. Vill du ha stöd erbjuder vi onboarding och sätter upp Saga tillsammans med er.
Vi kartlägger er verksamhet, var ni verkar och vilka regler som gäller, tillsammans med er.
Era befintliga policyer, register och bevis förs in i Saga och kopplas till reglerna de täcker.
Löpande granskning kontrollerar arbetet på nytt när fakta, underlag eller datum ändras. Ert team registrerar regeländringar och beslutar om åtgärden.
Berätta om era regelverk och er struktur. Vi visar de delar som spelar roll för er.
Alla branscher har regler. Saga utgår från era, inte från en färdig mall, och visar vad som gäller, vem som gör vad och att det är gjort.
Samma Saga, med kraven och vardagen i varje bransch. Här är tio exempel.
Byggföretag ska enligt AFS 2023:1 och 2023:3 ha riskbedömningar, en arbetsmiljöplan och utsedda BAS-P och BAS-U i varje projekt, också när underentreprenörerna är på plats. I Saga får varje projekt sin checklista med ansvariga och bevis, och det som saknas syns innan det blir ett problem.
Fastighetsägare ska låta besikta hissar och ventilation med jämna mellanrum och hålla brandskyddet i ordning. Missas en hissbesiktning får hissen inte användas. I Saga får varje fastighet sin kalender, och varje besiktning en tidsfrist, en ansvarig och ett sparat protokoll.
Livsmedelsföretag ska arbeta efter HACCP och kunna visa kritiska styrpunkter, avvikelser och spårbarhet, både för livsmedelskontrollen och vid revisioner enligt BRCGS eller IFS. I Saga leder varje avvikelse till en åtgärd med ansvarig, och underlaget inför revisionen finns redan på plats.
Dagligvaruhandeln ska hålla kylkedjan obruten, märka allergener rätt och kunna spåra varje vara om något måste återkallas. Butikernas egenkontroll granskas av kommunens livsmedelskontroll. I Saga har varje butik sin egenkontroll med temperaturloggar och avvikelser, och vid en återkallelse syns direkt vilka butiker som berörs.
Vård- och omsorgsgivare ska ha ett ledningssystem för systematiskt kvalitetsarbete enligt SOSFS 2011:9, och allvarliga händelser ska anmälas till IVO enligt lex Maria och lex Sarah. I Saga utreds varje händelse med ansvarig och datum, och bedömningen av om den ska anmälas sparas med skälen.
Sedan januari 2026 ska energibolag som omfattas av cybersäkerhetslagen registrera sig hos MCF, vidta säkerhetsåtgärder, utbilda ledningen och rapportera allvarliga incidenter. I Saga kopplas varje åtgärd, incident och ledningsbeslut till lagens krav, så att ni kan visa var ni står.
Telekombolag omfattas av lagen om elektronisk kommunikation och cybersäkerhetslagen, och störningar, säkerhetsincidenter och integritetsincidenter ska rapporteras inom korta tidsfrister. I Saga hålls säkerhetsåtgärder, incidenter och rapporter ihop, med ansvariga och klockor som visar hur lång tid som återstår.
Sedan januari 2025 ska finansiella företag enligt DORA kunna visa hur de hanterar IT-risker, incidenter och IT-leverantörer. I Saga hålls informationsregistret aktuellt, och varje avtal, exitplan och övning kopplas till kraven det uppfyller.
Logistikbolag ska följa reglerna för kör- och vilotider, transport av farligt gods enligt ADR och arbetsmiljön på terminalen. I Saga har varje förare och fordon sina intyg och kontroller med tidsfrister, och det som snart går ut syns i god tid.
Tillverkare av vitvaror ska kunna visa att produkterna är säkra och CE-märkta, uppfyller kraven på energimärkning och ekodesign och tas om hand när de blir avfall. I Saga kopplas varje produkt till kraven den omfattas av, med teknisk dokumentation och försäkran om överensstämmelse.
Katalogen visar vilka regelverk som finns. Vilka av dem som gäller ert bolag, och vad de kräver av er, tar Saga reda på utifrån er verksamhet och var ni verkar.
Alla verksamheter har regler att följa. Saga börjar med era och bygger arbetet kring dem, oavsett bransch.
Logistik och transportHandelTillverkningTelekomIT och tjänsterLäkemedel och life scienceFordonKemiSkola och utbildningOffentlig sektorFörsäkringHotell och restaurangAvfall och återvinningMediaJordbruk och skogSäkerhet och bevakningKonsult och rådgivningFintech
Berätta om er verksamhetBerätta vad ni gör och var ni verkar, så visar vi de delar som spelar roll för er.
En katalog över regelverken Saga hjälper er med. Gör jobbet en gång, så räknas det mot alla som gäller er.
Inga regelverk matchar sökningen.
Saknas ert regelverk? Säg till, så lägger Saga in det åt er
Katalogen ger en översikt och ersätter inte juridisk rådgivning.
Berätta om era regelverk och er struktur. Vi visar de delar som spelar roll för er.
Saga används på två sätt: av bolaget som sköter sin egen regelefterlevnad, och av ägaren som vill veta att alla bolag gör det. Samma Saga, från ett bolag till en hel portfölj.
Strukta AB sköter sin egen regelefterlevnad i Saga. Alla vet vad som gäller och vem som gör vad, och alla utgår från samma underlag: den som gör jobbet ser sina åtgärder och tidsfrister, vd ser läget och riskerna, och styrelsen får en rapport där varje siffra går att följa till sina bevis.
 84Strukta ABBygg
Strukta AB äger tre dotterbolag. Moderbolaget tar fram gemensamma policyer och rutiner en gång och delar dem med alla. Varje dotterbolag gör jobbet i sin egen vardag, med egna ansvariga och egna bevis, och moderbolaget ser hur alla ligger till på ett ställe.
 84Strukta ABModerbolag · 3 dotterbolag
 79Strukta Infrastructure ABInfrastruktur
 86Strukta Industrial Solutions ABIndustri
 88Strukta Fastighetsförvaltning ABFörvaltning
Northstar Kapital äger fem bolag i olika branscher. Ägaren gör inte jobbet själv, men ser beredskap, brister och trender i hela portföljen. Vid ett förvärv kartläggs målbolaget snabbt, och inför investeringskommittén och styrelsen finns underlaget redan.
 84Northstar Kapital ABInvestmentbolag · 5 portföljbolag84Strukta ABBygg77AXD LogisticsLogistik88MatFolkDagligvaruhandel81NordiqVitvaror90TelioTelekom
Lägg in era bolag, så visar Saga var vart och ett står, vad som saknas och vad som ska göras först. Hur det ser ut för just er visar vi i en demo.
Berätta om era regelverk och er struktur. Vi visar de delar som spelar roll för er.
När något står på spel behöver ni veta var ni står, vad som ska göras och kunna visa det efteråt.
Saga gör gap-analysen mot Annex A, utser ansvariga och samlar bevis medan jobbet görs. När revisorn kommer finns underlaget redan, och ingen behöver leta i mejlen.
”Vi ska certifiera oss enligt ISO 27001.”
Saga kartlägger vilka krav i cybersäkerhetslagen som gäller er, flaggar de policyer som påverkas och sätter upp tidsfristerna för incidentrapportering. Ni ser direkt vad som är gjort och vad som återstår.
”NIS2 gäller nu oss.”
Saga kartlägger målbolagets krav och brister innan affären är klar, så att riskerna finns med i beslutet. Efter tillträdet läggs bolaget in i portföljen och arbetet fortsätter där.
”Vi ska köpa ett bolag.”
Saga tar fram en rapport med beredskap, största risker och beslut, där varje siffra går att följa till sina bevis. Efter mötet sparas besluten med skälen bakom dem.
”Styrelsen vill veta var vi står.”
Saga öppnar ärendet, startar rätt klocka för anmälan och sparar en tidsstämplad historik över allt som görs. Ni ser hur lång tid som återstår och vem som ansvarar för nästa steg.
”Vi har haft en incident.”
Saga sätter ihop svaret från godkända bevis och sparar exakt vad som skickades, och när. Om myndigheten frågar igen vet ni precis vad ni har lämnat in.
”Tillsynsmyndigheten har hört av sig.”
I Saga finns en arbetsgång för varje situation, med steg, ansvariga, mallar och tidsfrister, anpassad efter de regelverk som gäller er. Vi visar den gärna i en demo.
Berätta om era regelverk och er struktur. Vi visar de delar som spelar roll för er.
Regelefterlevnad rör avtal, incidenter och personuppgifter. Här står hur Saga skyddar dem: var era data ligger, vem som kommer åt dem och hur AI används.
Senast uppdaterad i oktober 2026
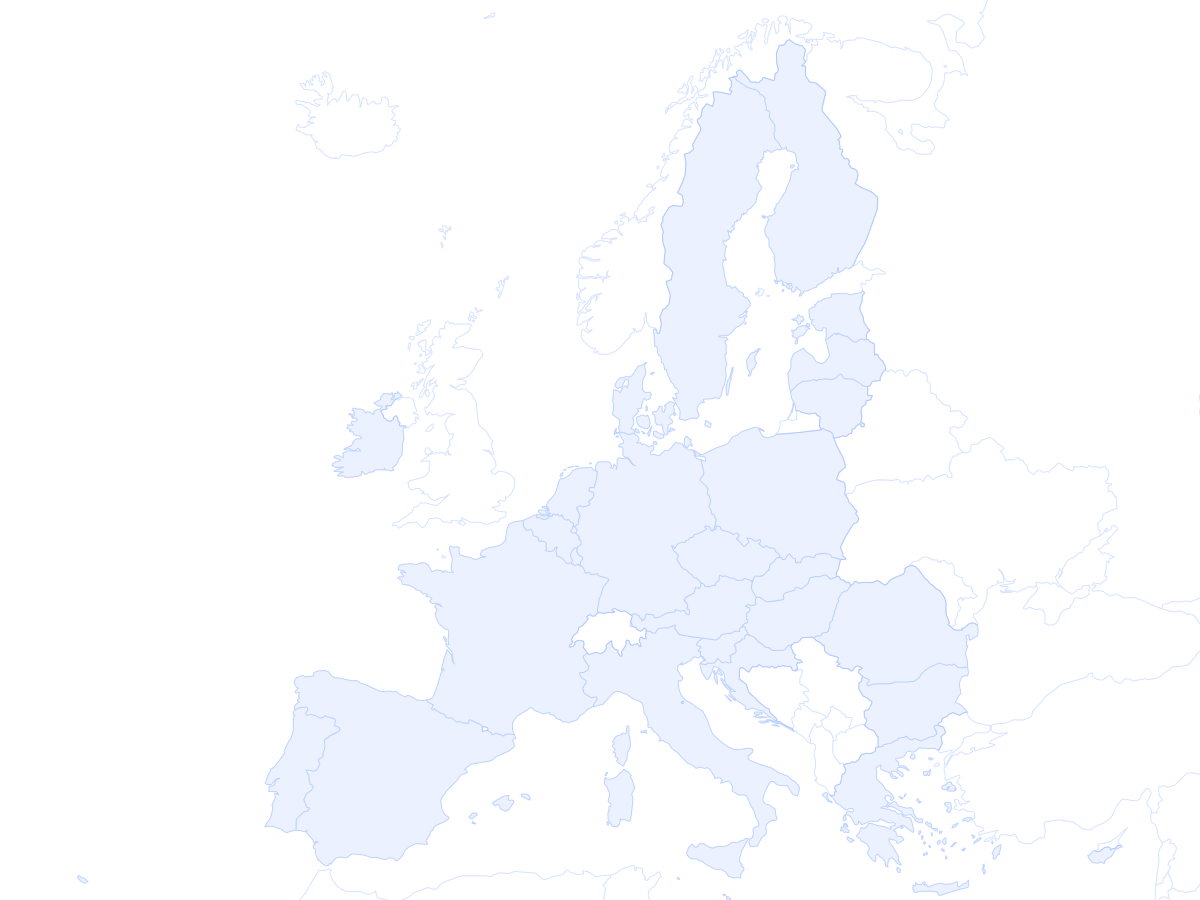
Saga körs hos en etablerad molnleverantör i ett datacenter i Frankfurt i Tyskland. Där lagras och behandlas all kunddata, och era data lämnar inte EU. Databasen säkerhetskopieras varje natt, och uppladdade filer säkerhetskopieras för sig.
All trafik mellan er och Saga är krypterad med HTTPS och TLS. Lagrad data ligger på diskar som är krypterade i vila.
Bara de personer ni bjuder in kommer åt er arbetsyta. Varje bolag har sin egen avgränsade arbetsyta med egna behörigheter, också när flera bolag ingår i samma koncern eller portfölj. Inloggning med företagets Microsoft-konto (Entra ID) och automatisk hantering av användare med SCIM är på väg.
Saga använder AI för att läsa, sammanfatta och ta fram utkast, och AI:n körs helt inom EU. Era data används aldrig för att träna modeller. Varje svar hänvisar till sin källa, alltså regelverket, policyn eller beviset bakom, och varje beslut som spelar roll godkänns av en namngiven person hos er. Saga gör inte om luckor i underlaget till ett säkert ”ni följer reglerna”.
Saga behandlar era personuppgifter som personuppgiftsbiträde enligt GDPR, och ni får ett personuppgiftsbiträdesavtal. Saga är inte certifierat enligt ISO 27001 eller SOC 2 i dag. Arbetet mot certifiering pågår.
Inför ett köp eller en granskning delar vi det ert säkerhetsteam behöver.
Har ni hittat något som ser ut som en sårbarhet eller ett säkerhetsproblem i Saga? Hör av er direkt, så återkommer vi så snart vi kan.
Kontakta ossI ett datacenter i Frankfurt i Tyskland. Era data lämnar inte EU.
Nej. Kunddata används aldrig för att träna AI-modeller.
Bara de personer ni bjuder in. Varje bolags arbetsyta har egna gränser och behörigheter, även inom en fondportfölj.
Nej. Saga organiserar arbetet, föreslår och flaggar. Slutsatser godkänns av era medarbetare och kan spåras till underlaget bakom.
Inte i dag. Saga är inte certifierat enligt ISO 27001 eller SOC 2, och arbetet mot certifiering pågår.
Inloggning med Microsoft Entra ID och hantering av användare med SCIM är på väg.
Ja. Kontakta oss så delar vi vår dokumentation och svarar på ert frågeformulär.
Vi går igenom drift, åtkomst och hur Saga använder AI med ert säkerhetsteam.
Vad som är på väg, och guider till reglerna som tar mest tid.
Datum då nya regler börjar gälla, hämtade ur regelverkskatalogen och kontrollerade i oktober 2026.
20264
20275
Korta genomgångar av det som oftast ställer till det, skrivna för den som ska göra jobbet.
Sedan den 15 januari 2026 gäller cybersäkerhetslagen i Sverige. Den genomför EU:s NIS2-direktiv och berör betydligt fler bolag än den lag den ersatte. Här är det viktigaste på fem minuter.
Lagen gäller verksamheter i 18 utpekade sektorer, bland annat energi, transport, vård, dricksvatten, digital infrastruktur, livsmedel och tillverkning. Som huvudregel omfattas ni om ni har minst 50 anställda eller en årsomsättning över 10 miljoner euro. Vissa verksamheter omfattas oavsett storlek, och även deras leverantörer märker av kraven genom sina avtal.
Verksamheterna delas in i väsentliga och viktiga, främst efter sektor och storlek. Kraven på säkerhetsarbetet är i stort desamma, men tillsynen är hårdare för de väsentliga. Sanktionsavgiften kan bli upp till 2 procent av den globala omsättningen eller 10 miljoner euro för väsentliga verksamheter, och 1,4 procent eller 7 miljoner euro för viktiga.
Ni ska anmäla er till tillsynsmyndigheten för er sektor och bedriva ett systematiskt och riskbaserat säkerhetsarbete. Det omfattar bland annat riskanalys, incidenthantering, kontinuitet och säkerhetskopior, säkerhet i leverantörskedjan, utbildning och behörighetsstyrning. Ledningen ska godkänna åtgärderna, följa upp dem och själv utbilda sig.
En betydande incident ska rapporteras till Myndigheten för civilt försvar i tre steg: en första varning inom 24 timmar, en incidentanmälan inom 72 timmar och en slutrapport inom en månad. Klockan börjar gå när ni upptäcker incidenten, så det måste vara bestämt i förväg vem som bedömer och vem som rapporterar.
Börja med att avgöra om ni omfattas och i vilken kategori. Anmäl er sedan till tillsynsmyndigheten, gör en gapanalys mot kraven och utse en ansvarig för varje åtgärd. Se till att ledningen får sin utbildning tidigt, och öva incidentrapporteringen innan den behövs.
Guiden är en översikt och ersätter inte juridisk rådgivning.
När något går fel börjar flera klockor gå samtidigt, och de är olika långa. Här står de vanligaste tidsfristerna bredvid varandra, så att ni vet vad som gäller innan det händer.
| Regelverk | Vad som rapporteras | Tidsfrister |
|---|---|---|
| Cybersäkerhetslagen (NIS2) | Betydande incident, till Myndigheten för civilt försvar | 24 timmar, 72 timmar och en månad |
| GDPR | Personuppgiftsincident, till Integritetsskyddsmyndigheten | 72 timmar |
| DORA | Större IT-incident, till Finansinspektionen | 4 timmar efter klassning och senast 24 timmar efter upptäckt, sedan 72 timmar och en månad |
En betydande incident rapporteras till Myndigheten för civilt försvar. Först en varning inom 24 timmar, sedan en incidentanmälan inom 72 timmar med en första bedömning, och sist en slutrapport inom en månad efter anmälan.
En personuppgiftsincident ska anmälas till Integritetsskyddsmyndigheten inom 72 timmar från att ni fick kännedom om den, om det inte är osannolikt att den innebär en risk för de berörda. Är risken hög ska också de berörda få veta, utan onödigt dröjsmål. Alla incidenter ska dokumenteras, även de som inte anmäls.
Finansiella företag ska rapportera större IT-incidenter till Finansinspektionen. Den första anmälan ska in inom fyra timmar från att incidenten klassats som större, och senast 24 timmar efter att den upptäcktes. En delrapport följer inom 72 timmar och en slutrapport inom en månad.
En och samma händelse kan utlösa flera rapporter. Ett intrång hos ett energibolag där kunduppgifter läcker kan kräva både en varning enligt cybersäkerhetslagen och en anmälan enligt GDPR. Bestäm därför i förväg vem som klassar händelsen, och för en tidsstämplad logg från första minuten.
Guiden är en översikt och ersätter inte juridisk rådgivning.
ISO 27001 är den internationella standarden för ledningssystem för informationssäkerhet. Ett certifikat visar kunder och ägare att ni har ordning på säkerheten. Så här ser vägen dit ut.
Standarden har två delar. Den ena är kraven på själva ledningssystemet, till exempel omfattning, riskbedömning, mål, internrevision och ledningens genomgång. Den andra är Annex A med 93 säkerhetsåtgärder i fyra grupper: organisatoriska, personrelaterade, fysiska och tekniska. Ni väljer vilka åtgärder som är relevanta och motiverar valet.
Bestäm först vad certifikatet ska omfatta: hela bolaget, en tjänst eller en verksamhetsgren. Gör sedan en gapanalys som jämför nuläget med kraven och visar vad som saknas. Den blir er arbetsplan.
Bedöm riskerna mot er information och bestäm hur varje risk ska hanteras. Resultatet sammanfattas i ett uttalande om tillämplighet, som visar vilka åtgärder i Annex A ni tillämpar och varför. Det är det dokument revisorn läser först.
Certifieringen handlar inte om att ha policyer, utan om att kunna visa att de följs. Samla bevis löpande: loggar, protokoll, utbildningar och genomförda kontroller. Före revisionen gör ni en internrevision och en ledningens genomgång.
Certifieringsrevisionen görs i två steg. I steg 1 granskar revisorn dokumentationen, och i steg 2 att ledningssystemet fungerar i praktiken. Certifikatet gäller i tre år, med en uppföljande revision varje år.
Guiden är en översikt och ersätter inte juridisk rådgivning.